














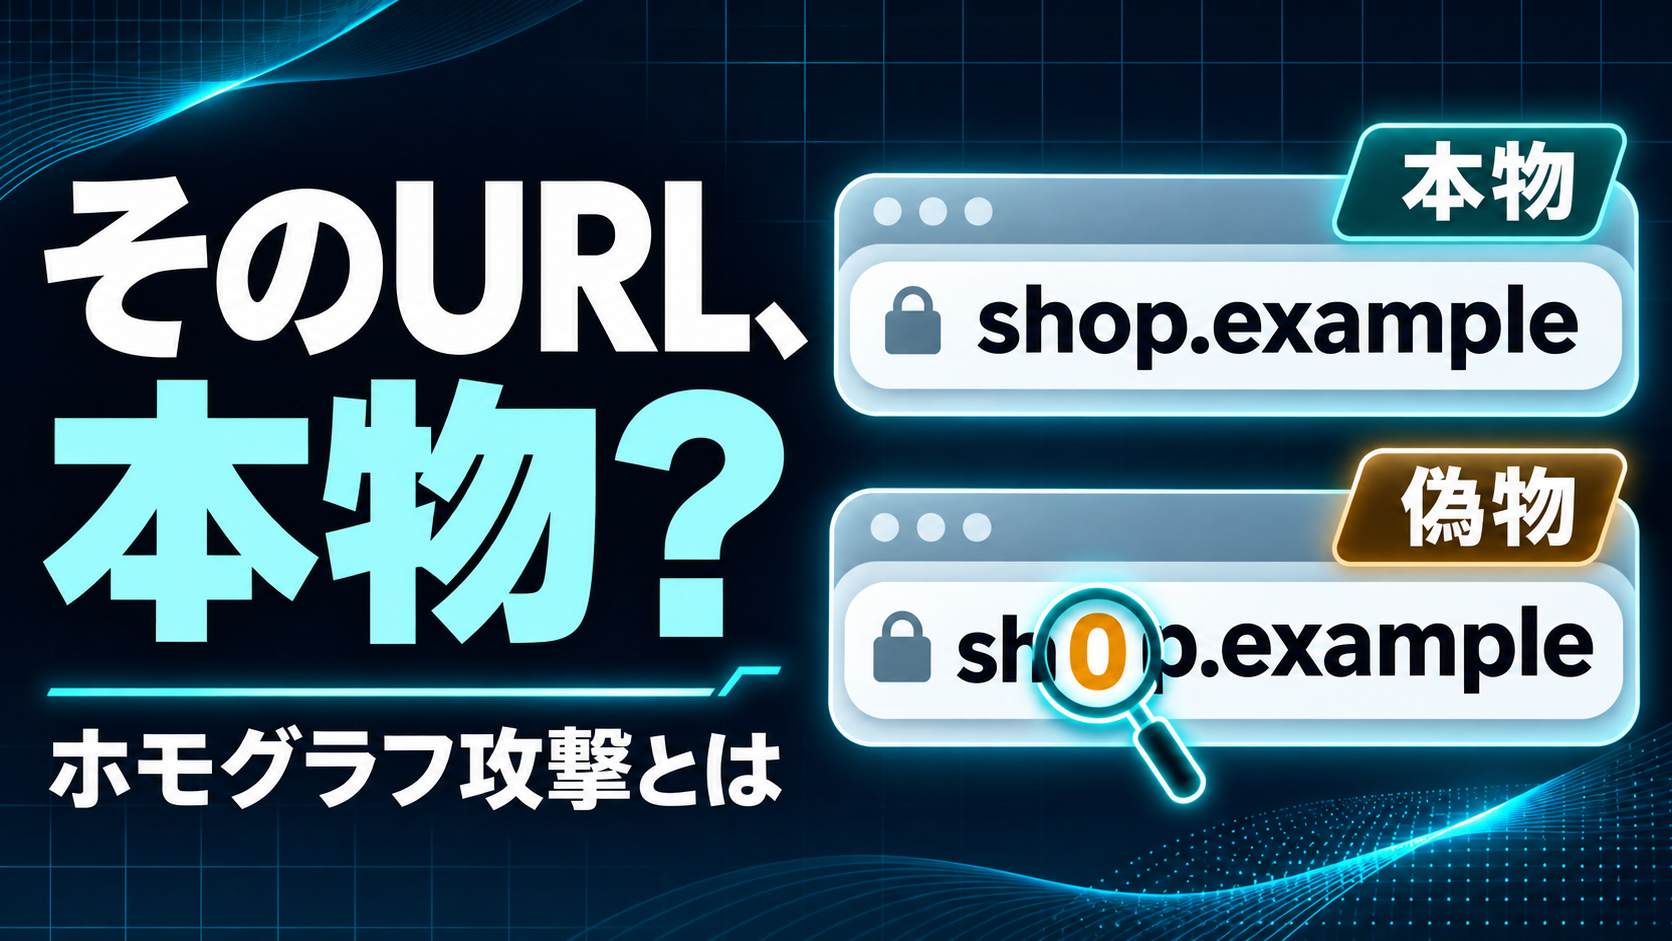













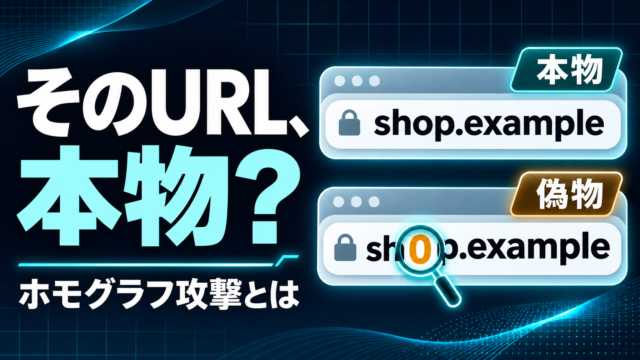
「アカウントの確認が必要です」。メールやSMSに添えられたリンクを見ると、いつも使っているサービスのURLに見える。ところが、その中に見た目のよく似た別の文字が紛れていることがある。こうした文字の見分けにくさを悪用して偽サイトに誘導する手口が「ホモグラフ攻撃」だ。
ホモグラフ攻撃とは?
ホモグラフ攻撃は、URLのうちサイトの住所にあたる「ドメイン名」を本物に似せ、利用者に正規のサイトだと思わせる手口だ。たとえば、英字の「O(オー)」と数字の「0(ゼロ)」は、書体によってはよく似て見える。人の目には同じように見えても、コンピューターは別の文字として扱うため、似たURLが別のサイトにつながる。
日本語なども使える「国際化ドメイン名(IDN)」の仕組みを悪用し、見た目がよく似た異なる文字を使う手口は「IDNホモグラフ攻撃」と呼ばれる。京都大学情報環境機構は、英字とよく似たキリル文字が混ざると、目視での判別が難しくなると紹介している。
偽のログイン画面で何が起きる?
誘導先に本物そっくりのログイン画面が用意されていると、利用者は普段どおりのつもりでIDやパスワードを入力してしまう。クレジットカード情報の入力を求められるケースもある。ホモグラフ攻撃は、こうしたフィッシング詐欺で偽サイトを信じ込ませるために使われる。
「確認してください」と届いたら、公式アプリを開く
「不正利用の疑いがある」「支払い情報を更新してください」といった連絡が来たら、メッセージ内のリンクを使わず、普段使っている公式アプリや登録済みのブックマークからサービスを開こう。通知や利用明細を確認したいときも、そこからたどれる。IPAも、メールやSMSのリンクを安易に開かず、よく使うサイトはブックマークからアクセスするよう勧めている。
もし偽サイトにパスワードを入力してしまったら、正規のサイトやアプリから速やかに変更する。クレジットカード情報を入力した場合は、カード会社にすぐ連絡しよう。
関連記事










コメント